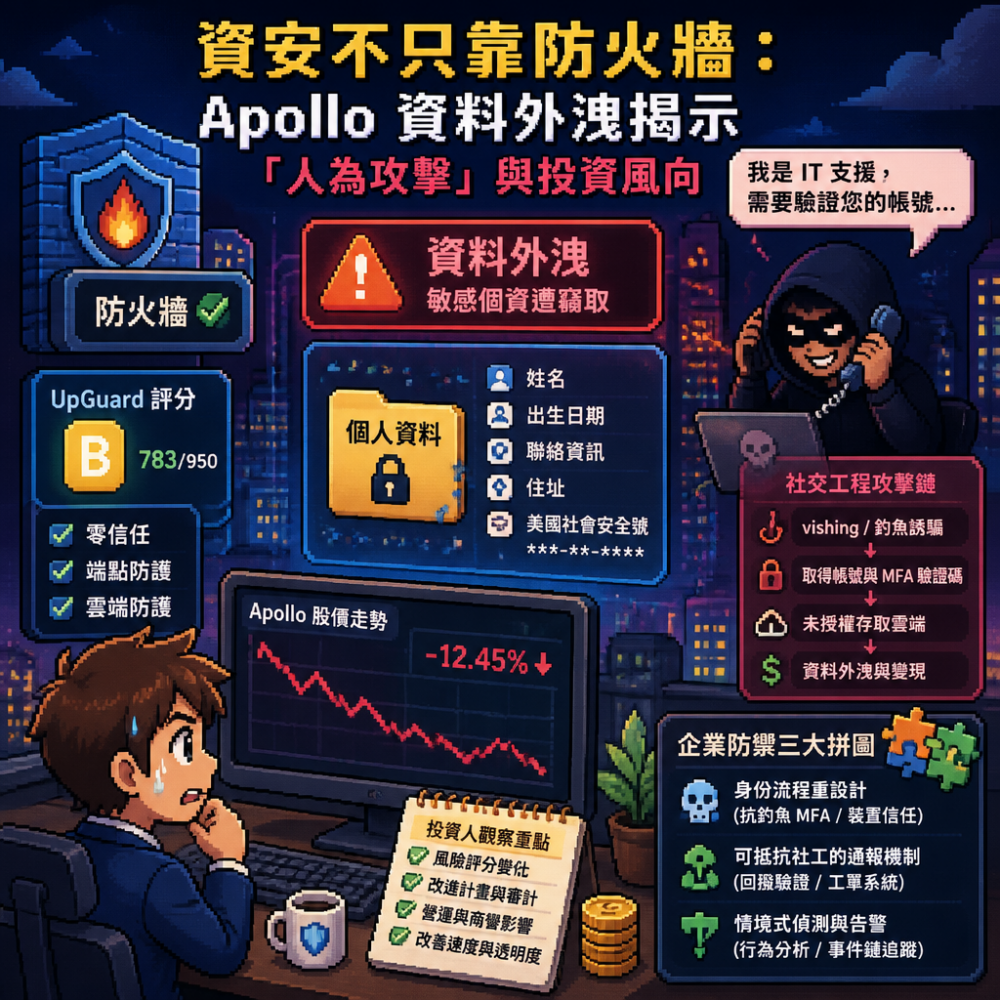

摘要:Apollo 的外洩提醒市場:再強的零信任與端點防護,也可能敗在社交工程。本文以 UpGuard 外部攻擊面評分、雲端未授權存取與 vishing/釣魚鏈路,拆解資安風險如何轉譯為企業信用與股價波動,並給出可落地的投資與治理建議。
目錄摘要
從外部攻擊面看企業資安:評分不等於免疫
Apollo 在 UpGuard 的 Security Rating 為 B(783/950),顯示其外部攻擊面風險「未到最差」,也代表仍存在可被驗證的暴露面。這類評分最大的價值在於:它把資安從「主觀感受」拉回「可比較的指標」。但投資人需要補上一句:評分通常以外部線索與可觀測弱點為主,並不保證內控流程、登入治理、員工識別訓練已完全到位。也因此,一家在外部指標看似尚可的公司,仍可能在內部被人為操作攻破。
雲端外洩的投影:當個資變成可交易資產
市場關注點往往集中在「是否被駭」與「影響多大」。在 Apollo 案中,監管通報與後續資訊指出:駭客在特定日期期間存取部分雲端平台,竊取的資料類型涵蓋姓名、出生日期、聯絡與住址,甚至包含美國社會安全號等高度敏感資訊。這意味著事件不是單純的系統入侵,而是資料被搬運到可變現的犯罪供應鏈中。從資本市場角度,個資一旦被外流,企業的成本不只在修補漏洞,還包括通知義務、合規調查、客戶/合作夥伴信任重建,以及未來保費與訴訟風險的上升。
最難防的不是演算法:而是「一通電話」
值得投資者記住的是,技術解法再多,也常輸給最低成本的社交工程。報導指出,本次入侵路徑與冒充 IT 或服務台人員的誘騙行為(vishing)以及釣魚網站相關:攻擊者先讓員工交出登入憑證與多因素驗證碼,再利用取得的權限接入雲端。這揭示了企業安全策略的常見錯誤:把防禦重心放在設備與架構更新(防火牆、EDR、零信任),卻沒有把「身份流程的人的層」設計成能抗欺騙。換言之,雲端與 IAM(身分與存取管理)如果只強在技術驗證,卻弱在通報機制、驗證通道與回撥流程,MFA 可能變成被社工輕易繞過的門禁卡。
把事件轉成風險地圖:對投資人意味著什麼?
資安事件會快速反映在股價波動、客戶續約信心與合作夥伴合規要求上。但真正的投資價值在於:你要能判斷這家公司是「一次性事故」還是「結構性治理缺口」。以下表格整理本案的關鍵線索與可能的投資解讀方向:
| 線索 | 可能含意 | 投資觀察點 |
|---|---|---|
| 外部攻擊面評分為 B | 外部暴露未必最糟,但仍存在可利用點 | 後續是否提升風險評分、是否公開改進計畫與審計結果 |
| 雲端未授權存取 | 身分/存取流程可能成為主要弱點 | 是否調整權限分配、是否導入更強的登入保護與異常行為偵測 |
| 資料類型高度敏感 | 資料價值高,外洩後成本呈長尾 | 是否影響營收(續約/商譽)、是否出現更多監管或訴訟費用 |
| 社交工程為主要入侵手法 | 人為漏洞與流程設計缺陷風險被放大 | 是否強化「回撥驗證」、是否導入抗釣魚訓練與金鑰保護機制 |
投資心法很簡單:不要只看事故本身,還要看公司是否能把事件變成可量化的改善里程碑。特別是對資安供應鏈(SI、訓練平台、雲端安全與身份安全廠商)而言,這類案例往往會加速預算重分配:從設備升級轉向流程與身份韌性。
具體建議:企業要補的三塊拼圖
對企業端,我會把防守拆成三塊:第一,身份流程重設計。把「憑證/驗證碼」的交付從人手流程中移除,強化端點隔離、使用抗釣魚 MFA 與基於裝置的信任;第二,設計可抵抗社工的通報機制,例如要求所有敏感操作採用回撥到內部工單系統而非來電;第三,讓偵測從技術規則走向情境式告警,把異常登入地點、時間、裝置與權限提升行為串成可追溯事件鏈,降低「誤判=放過」的空窗。
對投資人端則要延伸兩個問題:第一,企業是否願意投入「安全治理」而不是只買工具?第二,是否能在財報或風險揭露中提供可驗證的進展(例如身份安全覆蓋率、訓練完成率、事件回應時間、外部稽核通過情況)。只要答案偏向正面,這類事件的長期衝擊通常會被市場重新定價;反之,若改善停留在公關語言,風險溢價會持續。
行動與前景:把資安當作旅行計畫的導航系統
Apollo 的外洩不是孤立新聞,而是資安產業正在發生的轉向:攻擊者愈來愈把資安當「操作題」,以社工把技術防線的假設條件(人會照流程、流程可驗證、驗證碼不會被外泄)一一破壞。未來你會看到更多身份安全、反釣魚與安全自動化被納入企業核心預算,因為這些解法直接對準攻擊鏈的起點。
給讀者一個可執行的行動:下次規劃出差或旅行時,不妨把「資安檢查」也納入行前清單——更新登入方式、確認備援與回復機制、檢查是否有可疑通知;同時,投資觀點也要同步升級:關注那些能把人為漏洞轉化為可度量指標的公司與技術,並持續追蹤它們在後續事件中的修復速度。把風險管理當導航,你才走得更遠、也更安全。